فرض کنید یکی از کارکنان شرکت را ترک کرده، اما حساب کاربری او در مرکز تماس همچنان فعال است. یا کارشناس فروش برای انجام وظایف روزانه خود به سامانه دسترسی دارد، اما میتواند فایلهای ضبط مکالمات همه واحدهای سازمان را نیز مشاهده و دانلود کند.
در هر دو حالت، حتی اگر زیرساخت تلفنی بدون اختلال کار کند، احتمال بروز مشکل امنیتی وجود دارد.
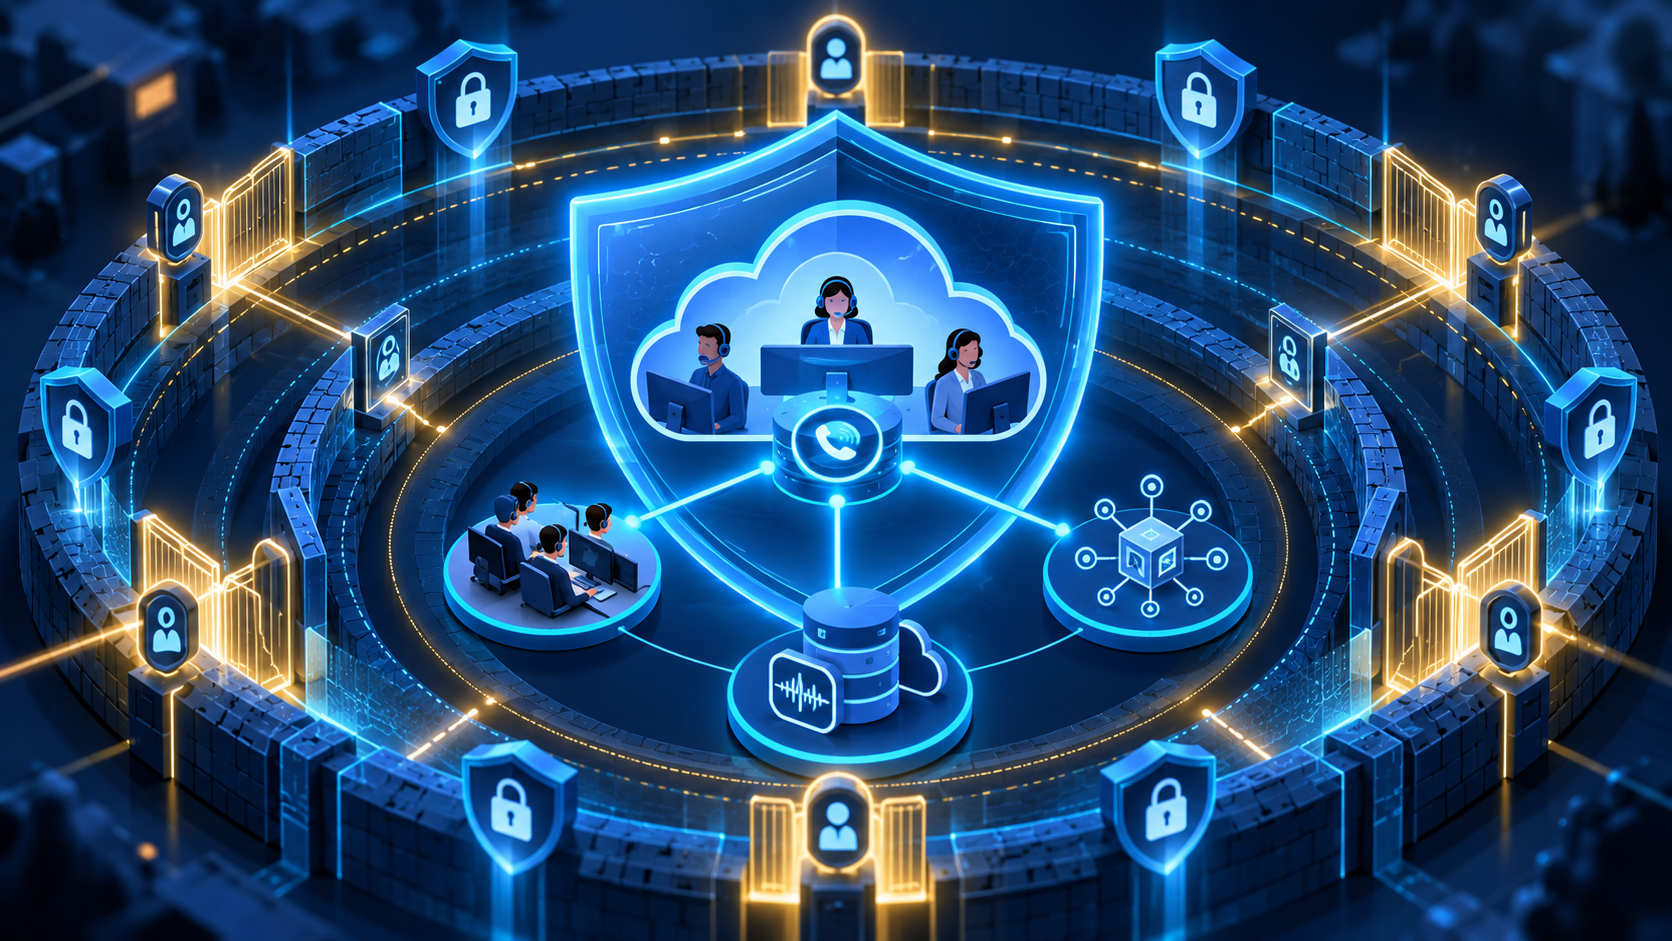
امنیت مرکز تماس ابری به معنای حفاظت از ارتباطات، اطلاعات مشتریان و امکانات مدیریتی سامانه در برابر دسترسی غیرمجاز، سوءاستفاده و تغییرات ناخواسته است. این حفاظت باید حسابهای کاربران، نحوه اتصال، مجوزهای دسترسی، فایلهای ضبط مکالمات و ارتباط با سیستمهای دیگر را در بر بگیرد.
نکته مهم این است که امنیت فقط به امکانات ارائهدهنده سرویس وابسته نیست. شیوه تعریف کاربران، مدیریت رمزهای عبور و تنظیم دسترسیها در داخل سازمان نیز نقش مهمی دارد.
برای مدیریت بهتر امنیت، لازم است بدانیم چه تهدیدهایی وجود دارند، کدام اقدامات میتوانند ریسک را کاهش دهند و چه مسئولیتهایی بر عهده ارائهدهنده و استفادهکننده سرویس است.
امنیت مرکز تماس ابری شامل چه بخشهایی میشود؟
مرکز تماس ابری مجموعهای از امکانات ارتباطی و مدیریتی است. کارشناسان از طریق تلفن یا نرمافزارهای ارتباطی با مشتریان صحبت میکنند، مدیران تنظیمات تماس را تغییر میدهند و ممکن است اطلاعات تماسها در قالب گزارش یا فایل ضبطشده نگهداری شود.
در برخی سازمانها، مرکز تماس به CRM یا نرمافزارهای دیگر نیز متصل است.
هرکدام از این بخشها نیازهای امنیتی متفاوتی دارند.
بهطور کلی، حفاظت از مرکز تماس را میتوان در چند حوزه بررسی کرد:
-
امنیت حسابها: جلوگیری از ورود افراد غیرمجاز به حسابهای کاربران و مدیران.
-
مدیریت دسترسی: تعیین اینکه هر کاربر چه امکانات و اطلاعاتی را میتواند مشاهده یا تغییر دهد.
-
امنیت ارتباطات: حفاظت از مسیرهای ارتباطی و کاهش خطر دسترسی غیرمجاز به سامانه تلفنی.
-
حفاظت از دادهها: کنترل دسترسی به اطلاعات تماس، مخاطبان و فایلهای ضبط مکالمه.
-
امنیت یکپارچهسازی: مدیریت دسترسی برنامههای متصل از طریق API و سایر روشهای ارتباطی.
-
پایش و مدیریت رخداد: شناسایی فعالیتهای مشکوک و واکنش مناسب به مشکلات امنیتی.
امنیت مؤثر زمانی شکل میگیرد که این بخشها در کنار یکدیگر مدیریت شوند؛ نه اینکه سازمان تنها به وجود یک قابلیت امنیتی تکیه کند.
تهدیدهای رایج در مرکز تماس ابری چیست؟
برای انتخاب اقدامات امنیتی مناسب، ابتدا باید خطراتی را شناخت که ممکن است بر اطلاعات و ارتباطات سازمان تأثیر بگذارند.
| تهدید | پیامد احتمالی | اقدام پیشگیرانه |
|---|---|---|
| افشای رمز عبور | ورود غیرمجاز به حساب کاربری | رمز منحصربهفرد و احراز هویت تکمیلی |
| دسترسی بیش از نیاز | مشاهده یا تغییر اطلاعات توسط افراد غیرمرتبط | تعریف سطح دسترسی متناسب با نقش |
| باقی ماندن حساب کارکنان سابق | استفاده از دسترسیهای قدیمی | غیرفعالسازی حساب پس از پایان همکاری |
| دسترسی غیرمجاز به ضبطها | افشای محتوای مکالمات مشتریان | محدودسازی مشاهده، دانلود و نگهداری فایلها |
| افشای توکن API | دسترسی ناخواسته نرمافزارهای دیگر به امکانات سامانه | مدیریت امن توکن و محدودسازی مجوزها |
| تغییر ناخواسته تنظیمات | اختلال در مسیر تماس یا عملکرد داخلیها | کنترل مجوز تغییرات و بررسی سوابق |
| سوءاستفاده از امکانات تماس خروجی | برقراری تماسهای غیرمجاز یا ایجاد هزینه ناخواسته | محدودسازی مجوزهای تماس و پایش فعالیتها |
وجود این تهدیدها به معنای ناامن بودن تمام مراکز تماس ابری نیست. هدف از شناخت آنها، طراحی کنترلهای مناسب برای کاهش احتمال وقوع و محدود کردن پیامدهای احتمالی است.
رمز عبور و احراز هویت؛ اولین لایه حفاظت
یکی از مهمترین نقاط شروع در امنیت مرکز تماس، مدیریت هویت کاربران است.
هر حساب کاربری میتواند به بخشی از امکانات سامانه دسترسی داشته باشد. اگر اطلاعات ورود آن در اختیار فرد غیرمجاز قرار بگیرد، ممکن است همان مجوزها برای مشاهده اطلاعات یا انجام تغییرات مورد سوءاستفاده قرار گیرند.
استفاده از رمز عبور قوی و منحصربهفرد
بهتر است برای هر حساب، رمز عبور طولانی و منحصربهفرد تعریف شود و از استفاده مجدد رمزهای مربوط به سامانههای دیگر خودداری شود.
همچنین بهتر است کارکنان رمزهای عبور خود را با یکدیگر به اشتراک نگذارند.
برای مثال، اگر چند کارشناس از یک حساب مشترک استفاده کنند، تشخیص اینکه چه کسی تنظیمات را تغییر داده یا اطلاعاتی را مشاهده کرده است دشوارتر خواهد شد.
استفاده از حسابهای اختصاصی، علاوه بر کاهش ریسک اشتراک اطلاعات ورود، مسئولیتپذیری و بررسی فعالیت کاربران را نیز سادهتر میکند.
احراز هویت چندمرحلهای چه کمکی میکند؟
احراز هویت چندمرحلهای یا MFA روشی است که در آن ورود به حساب، علاوه بر رمز عبور، به عامل تأیید دیگری نیاز دارد.
در صورت پشتیبانی سامانه، فعالسازی این قابلیت بهویژه برای حسابهای مدیریتی میتواند خطر سوءاستفاده از رمز عبور افشاشده را کاهش دهد.
بااینحال، وجود MFA را نباید در همه مراکز تماس ابری یا برای تمام روشهای ورود یکسان فرض کرد. لازم است امکانات احراز هویت پنل مدیریت، حساب کارشناسان و کلاینتهای تلفنی بهصورت جداگانه بررسی شوند.
همچنین MFA جایگزین مدیریت صحیح مجوزها و رمزهای عبور نیست؛ بلکه یک لایه حفاظتی تکمیلی محسوب میشود.
حساب کارکنانی که سازمان را ترک میکنند
یکی از اقداماتی که ممکن است در مدیریت روزمره فراموش شود، غیرفعال کردن دسترسی کارکنان سابق است.
بهتر است سازمان فرایند مشخصی داشته باشد تا هنگام پایان همکاری یا تغییر مسئولیت یک کارمند، دسترسیهای مرتبط با مرکز تماس بررسی و در صورت نیاز لغو شوند.
این بررسی باید حسابهای کاربری، ابزارهای متصل و اطلاعات ورود اختصاصیافته به فرد را در بر بگیرد.
سطح دسترسی کاربران چگونه باید مدیریت شود؟
همه کارکنان برای انجام وظایف خود به امکانات یکسانی نیاز ندارند.
برای مثال، کارشناس پاسخگویی ممکن است تنها به دریافت تماس و مشاهده اطلاعات مرتبط با فعالیت خود نیاز داشته باشد. در مقابل، سرپرست تیم ممکن است برای بررسی گزارشها یا مدیریت عملکرد کارشناسان به دسترسیهای بیشتری احتیاج داشته باشد.
مدیر سامانه نیز وظایف متفاوتی دارد و ممکن است مجاز به تغییر ساختار داخلیها یا تنظیمات مسیر تماس باشد.
اصل حداقل دسترسی (Least Privilege) میگوید هر کاربر باید فقط به امکانات و اطلاعات ضروری برای انجام وظیفه خود دسترسی داشته باشد.
تفکیک نقش کارشناس، سرپرست و مدیر
در طراحی دسترسیها میتوان نقشهای سازمانی را از یکدیگر تفکیک کرد.
برای نمونه، یک الگوی پیشنهادی میتواند چنین باشد:
| نقش سازمانی | دسترسی موردنیاز |
|---|---|
| کارشناس مرکز تماس | امکانات پاسخگویی و اطلاعات مرتبط با وظایف خود |
| سرپرست تیم | گزارشها و امکانات نظارتی مرتبط با تیم تحت مسئولیت |
| مدیر سامانه | تنظیمات مدیریتی و پیکربندی بخشهای مجاز |
| مسئول یکپارچهسازی | دسترسی فنی محدود به امکانات لازم برای اتصال سامانهها |
این جدول یک الگوی مدیریتی است و به معنای وجود دقیق همین نقشها و مجوزها در تمام محصولات نیست.
نحوه تعریف نقشها و سطح جزئیات مجوزها به امکانات سامانه مورد استفاده بستگی دارد.
چرا محدودسازی دسترسی اهمیت دارد؟
فرض کنید کارشناس فروش به اشتباه مجوز تغییر مسیر تماسهای ورودی کل شرکت را داشته باشد.
در چنین حالتی، یک تغییر ناخواسته میتواند تماسها را به مقصد نامناسب هدایت کند.
اما اگر مجوز تغییر تنظیمات اصلی فقط در اختیار افراد مسئول باشد، احتمال چنین اتفاقی کاهش پیدا میکند.
بهتر است سطح دسترسی کاربران بهصورت دورهای و هنگام تغییر سمت، جابهجایی واحد یا پایان همکاری بررسی شود.
امنیت شبکه و ارتباطات تلفنی در مرکز تماس ابری
در مرکز تماس ابری، ارتباط کاربران با سامانه معمولاً از طریق شبکه برقرار میشود. به همین دلیل، امنیت مسیرهای ارتباطی و دستگاههایی که به سرویس متصل میشوند اهمیت دارد.
البته امنیت شبکه فقط به زیرساخت ارائهدهنده وابسته نیست. اینترنت محل کار، تجهیزات شبکه سازمان و دستگاههای کاربران نیز میتوانند در وضعیت امنیتی ارتباطات نقش داشته باشند.
حفاظت از اطلاعات در مسیر ارتباط
در سامانههای تلفنی مبتنی بر IP، باید میان اطلاعات کنترلی تماس و جریان صوتی مکالمه تفاوت قائل شد.
بسته به معماری و امکانات سرویس، ممکن است روشهای مختلفی برای محافظت از این ارتباطات وجود داشته باشد.
برای مثال، در برخی پیادهسازیها از TLS برای محافظت از ارتباطات سیگنالینگ و از SRTP برای رمزنگاری جریان صوتی استفاده میشود.
اما صرف استفاده از عنوان «تلفن ابری» یا «تماس امن» به معنای فعال بودن این سازوکارها در همه مسیرها و تجهیزات نیست.
بهتر است از ارائهدهنده پرسیده شود کدام بخشهای ارتباط رمزنگاری میشوند، چه تنظیماتی لازم دارند و آیا تجهیزات یا کلاینتهای مورد استفاده سازمان از آنها پشتیبانی میکنند.
محدودسازی دسترسی شبکه در صورت نیاز
در برخی سازمانها، ممکن است لازم باشد دسترسی مدیریتی یا اتصالهای مشخص تنها از شبکهها و آدرسهای مجاز انجام شود.
در صورت پشتیبانی سرویس، روشهایی مانند محدودسازی بر اساس آدرس IP، استفاده از شبکه خصوصی مجازی (VPN) یا اعمال قواعد دسترسی شبکه میتوانند بخشی از طراحی امنیتی باشند.
برای مثال، یک شرکت ممکن است بخواهد دسترسی به امکانات مدیریتی فقط از شبکه مشخصی انجام شود.
بااینحال، این محدودیتها باید با شرایط عملیاتی سازمان سازگار باشند.
اگر کارشناسان از خانه یا مکانهای مختلف کار میکنند، محدودسازی بدون برنامهریزی ممکن است دسترسی مجاز آنها را نیز مختل کند.
همچنین محدودسازی IP بهتنهایی جایگزین احراز هویت مناسب یا کنترل مجوزهای کاربران نیست.
امنیت کاربران دورکار
در دورکاری، دستگاه و شبکهای که کارشناس از آن استفاده میکند نیز اهمیت پیدا میکند.
بهتر است کارکنان از دستگاههای بهروز و مورد تأیید سازمان استفاده کنند، اطلاعات ورود را در اختیار دیگران قرار ندهند و از اتصالهای نامطمئن برای دسترسی به اطلاعات حساس پرهیز کنند.
سازمان نیز باید مشخص کند چه دستگاههایی اجازه اتصال به مرکز تماس را دارند و در صورت گم شدن دستگاه یا پایان همکاری، دسترسی کاربر چگونه لغو خواهد شد.
امنیت ضبط مکالمات؛ حفاظت از اطلاعات مشتریان
ضبط مکالمات یکی از قابلیتهای کاربردی مرکز تماس است که میتواند برای بررسی کیفیت پاسخگویی، آموزش کارشناسان و پیگیری برخی درخواستها استفاده شود.
اما فایل ضبطشده ممکن است شامل اطلاعات شخصی مشتری، جزئیات درخواستها یا سایر دادههای حساس باشد.
به همین دلیل، امنیت ضبط مکالمات فقط به ذخیره کردن فایل محدود نیست؛ نحوه دسترسی، نگهداری، انتقال و حذف آن نیز اهمیت دارد.
چه کسانی باید به فایلهای ضبط دسترسی داشته باشند؟
همه کاربران لزوماً نیازی به شنیدن یا دانلود مکالمات ندارند.
برای مثال، ممکن است سرپرست پشتیبانی برای ارزیابی کیفیت پاسخگویی به مکالمات مرتبط با تیم خود نیاز داشته باشد، اما کارشناس واحد دیگر به همان فایلها نیازی نداشته باشد.
بهتر است مجوزهای زیر، در صورت پشتیبانی سامانه، بهصورت مجزا بررسی شوند:
-
مشاهده فهرست مکالمات ضبطشده
-
پخش فایلهای صوتی
-
دانلود یا خروجی گرفتن از ضبطها
-
حذف فایلها
-
مدیریت تنظیمات ضبط مکالمه
تفکیک این مجوزها میتواند از دسترسی غیرضروری به اطلاعات مشتریان جلوگیری کند.
مدت نگهداری و حذف فایلها
یکی دیگر از موضوعات مهم، مدت نگهداری فایلهای ضبطشده است.
نگهداری اطلاعات بدون هدف مشخص میتواند ریسکهای غیرضروری ایجاد کند. از طرف دیگر، حذف زودهنگام دادههایی که سازمان واقعاً به آنها نیاز دارد نیز ممکن است فرایندهای کاری را مختل کند.
بنابراین، بهتر است سیاست نگهداری و حذف ضبطها بر اساس نیازهای عملیاتی و الزامات قابل اعمال سازمان تعیین شود.
در این سیاست باید مشخص شود فایلها چه مدت نگهداری میشوند، چه کسی مجاز به حذف آنهاست و در صورت وجود نسخه پشتیبان یا فایل خروجی، مدیریت این نسخهها چگونه انجام میشود.
امنیت فایلها هنگام ذخیره و دریافت
اگر فایلهای ضبطشده در سامانه نگهداری میشوند یا کاربران امکان دانلود آنها را دارند، بهتر است درباره روش حفاظت از دادهها در زمان ذخیرهسازی و انتقال سؤال شود.
وجود قابلیت ضبط مکالمه بهتنهایی نشاندهنده رمزنگاری فایلها، محدودیت دانلود یا وجود سیاست مشخص برای حذف نسخههای پشتیبان نیست.
این موارد باید بر اساس امکانات و شرایط سرویس بررسی شوند.
همچنین سازمان باید برای اطلاعرسانی درباره ضبط مکالمه و استفاده از محتوای آن، فرایندی متناسب با شرایط فعالیت و الزامات قابل اعمال خود داشته باشد.
امنیت API و اتصال مرکز تماس به CRM
بسیاری از کسبوکارها برای سادهتر کردن فرایندهای فروش و پشتیبانی، مرکز تماس را به CRM یا نرمافزارهای دیگر متصل میکنند.
این ارتباط میتواند از طریق API یا سایر روشهای یکپارچهسازی انجام شود.
API به نرمافزارها اجازه میدهد طبق مجوزهای تعریفشده اطلاعات یا درخواستهایی را میان سامانهها مبادله کنند.
اما اگر دسترسی API بهدرستی مدیریت نشود، ممکن است مسیری برای مشاهده اطلاعات یا انجام عملیات غیرمجاز ایجاد شود.
توکن API چیست و چرا باید محافظت شود؟
توکن API یکی از روشهایی است که میتواند برای شناسایی و مجاز کردن درخواستهای نرمافزاری استفاده شود.
در چنین پیادهسازیهایی، هر برنامه یا سرویس متصل از اطلاعات دسترسی مخصوص خود برای ارتباط با سامانه استفاده میکند.
اگر این اطلاعات افشا شوند، ممکن است شخص یا نرمافزار غیرمجاز بتواند در محدوده مجوزهای توکن از API استفاده کند.
برای کاهش این ریسک بهتر است:
-
توکنها در محل امن نگهداری شوند و در کدهای عمومی یا فایلهای قابل دسترسی قرار نگیرند.
-
هر اتصال فقط مجوزهای موردنیاز خود را داشته باشد.
-
امکان لغو یا جایگزینی توکنها در صورت افشا بررسی شود.
-
دسترسی اتصالهای قدیمی یا بلااستفاده حذف شود.
-
اطلاعات محرمانه در گزارشهای خطا یا لاگهای عمومی ثبت نشوند.
امکان محدودسازی مجوز، تعیین تاریخ انقضا یا تغییر دورهای توکنها به طراحی API بستگی دارد و باید پیش از پیادهسازی بررسی شود.
چرا دسترسی API باید محدود باشد؟
فرض کنید نرمافزار CRM فقط به اطلاعات گزارش تماس نیاز دارد.
در این شرایط، اگر API از مجوزهای تفکیکشده پشتیبانی کند، بهتر است اتصال به همان اطلاعات ضروری محدود شود و اجازه تغییر تنظیمات اصلی مرکز تماس را نداشته باشد.
این رویکرد باعث میشود در صورت بروز خطا یا افشای اطلاعات دسترسی، دامنه سوءاستفاده احتمالی محدودتر باشد.
همچنین بهتر است مسئولیت نگهداری دادههایی که از مرکز تماس به CRM منتقل میشوند مشخص باشد. پس از انتقال اطلاعات، امنیت نسخه موجود در نرمافزار مقصد نیز اهمیت دارد.
لاگ و مانیتورینگ چه نقشی در امنیت مرکز تماس دارند؟
حتی با تعریف رمزهای مناسب و محدودسازی دسترسی، احتمال خطای انسانی یا فعالیت غیرمجاز بهطور کامل از بین نمیرود.
به همین دلیل، پایش فعالیتها و امکان بررسی سوابق رخدادها بخش مهمی از مدیریت امنیت هستند.
لاگ امنیتی چیست؟
لاگ یا گزارش رویداد، اطلاعاتی درباره فعالیتهای انجامشده در یک سامانه ثبت میکند.
بسته به امکانات سیستم، این اطلاعات ممکن است شامل ورود کاربران، تلاشهای ناموفق برای ورود، تغییر تنظیمات یا فعالیتهای مدیریتی باشد.
برای مثال، اگر مسیر تماسهای یک واحد بهطور ناخواسته تغییر کند، وجود سابقه تغییرات میتواند به شناسایی زمان و منشأ احتمالی آن کمک کند.
البته باید میان گزارش تماس و لاگ امنیتی تفاوت قائل شد.
گزارش تماس معمولاً اطلاعاتی مانند زمان، نوع و وضعیت تماس را نمایش میدهد، درحالیکه لاگ امنیتی به فعالیت کاربران، دسترسیها و رخدادهای مرتبط با سامانه مربوط است.
وجود قابلیت گزارش تماس لزوماً به معنای ثبت تمام رویدادهای امنیتی نیست.
چه فعالیتهایی ارزش پایش دارند؟
در طراحی فرایند مانیتورینگ امنیتی، میتوان فعالیتهایی مانند موارد زیر را بررسی کرد:
-
تلاشهای غیرعادی یا مکرر برای ورود به حسابها
-
ورود به حسابهای مدیریتی از شرایط غیرمنتظره
-
تغییرات حساس در تنظیمات تماس و دسترسی کاربران
-
افزایش غیرعادی فعالیتهای تماس خروجی
-
دسترسی یا دانلود غیرمعمول فایلهای ضبط
-
استفاده غیرمنتظره از API یا اتصالهای نرمافزاری
امکان ثبت و پایش هر مورد به قابلیتهای سامانه و ابزارهای نظارتی مورد استفاده بستگی دارد.
ثبت لاگ بهتنهایی کافی نیست
اگر رویدادها ثبت شوند اما هیچکس آنها را بررسی نکند، ممکن است فعالیت مشکوک برای مدت طولانی شناسایی نشود.
بهتر است سازمان مشخص کند چه کسی مسئول بررسی هشدارها و گزارشهای مهم است و در صورت مشاهده رفتار غیرعادی چه اقدامی باید انجام شود.
همچنین دسترسی به لاگها و مدت نگهداری آنها باید متناسب با نیازهای امنیتی تعیین شود؛ زیرا خود لاگها نیز ممکن است حاوی اطلاعات حساس باشند.
هنگام وقوع رخداد امنیتی چه باید کرد؟
هیچ سازوکار امنیتی نمیتواند احتمال وقوع تمام رخدادها را از بین ببرد.
بنابراین، علاوه بر پیشگیری، وجود فرایند مشخص برای واکنش به مشکلات امنیتی ضروری است.
فرض کنید مدیر سیستم متوجه شود یکی از حسابهای کاربری در زمانی غیرمعمول فعالیت داشته و تنظیمات تماس تغییر کردهاند.
در چنین شرایطی، بهتر است سازمان از قبل بداند چه کسی مسئول بررسی است و چه مراحلی باید انجام شود.
مراحل اصلی پاسخ به رخداد امنیتی
۱. شناسایی و ارزیابی رخداد
ابتدا باید مشخص شود چه اتفاقی افتاده، چه حسابها یا اطلاعاتی ممکن است تحت تأثیر قرار گرفته باشند و آیا مشکل همچنان ادامه دارد.
۲. محدودسازی خطر
با توجه به نوع رخداد، اقداماتی مانند غیرفعالسازی حساب مشکوک، لغو توکن افشاشده یا محدود کردن یک اتصال میتوانند بررسی شوند.
این اقدامات باید با توجه به پیامدهای احتمالی آنها بر عملکرد مرکز تماس انجام شوند.
۳. حفظ اطلاعات موردنیاز برای بررسی
پیش از حذف اطلاعات یا انجام تغییرات گسترده، بهتر است لاگها و شواهد مرتبط تا حد امکان طبق فرایند مشخصی حفظ شوند.
این اطلاعات میتوانند برای شناسایی علت رخداد و بررسی دامنه تأثیر آن مفید باشند.
۴. رفع مشکل و بازگردانی فعالیت
پس از شناسایی علت، باید اقدامات اصلاحی انجام شوند و عملکرد بخشهای تحت تأثیر بررسی شود.
برای مثال، اگر تنظیمات تماس تغییر کردهاند، بازگردانی آنها باید همراه با بررسی دسترسی حساب مسئول انجام شود.
۵. اطلاعرسانی و بررسی پس از رخداد
بسته به نوع رخداد و شرایط سازمان، ممکن است لازم باشد افراد مسئول، ذینفعان یا اشخاص مرتبط مطلع شوند.
پس از کنترل وضعیت نیز بهتر است علت وقوع مشکل بررسی و اقدامات پیشگیرانه برای کاهش احتمال تکرار آن تعریف شود.
وجود فرایند پاسخ به رخداد به سازمان کمک میکند در شرایط حساس، بهجای تصمیمگیری پراکنده و شتابزده، بر اساس مسئولیتهای مشخص عمل کند.
مسئولیت امنیت مرکز تماس ابری با چه کسی است؟
یکی از نکات مهم در انتخاب سرویس ابری، مشخص کردن مسئولیتهای امنیتی میان ارائهدهنده و مشتری سازمانی است.
در یک مدل معمول، ارائهدهنده مسئول بخشهایی از زیرساخت و خدماتی است که تحت مدیریت خود دارد. در مقابل، سازمان استفادهکننده مسئول مدیریت مناسب کاربران، فرایندهای داخلی و بخشی از تنظیمات در اختیار خود خواهد بود.
اما تقسیم دقیق مسئولیتها به نوع سرویس و شرایط قرارداد وابسته است.
برای مثال، اگر سازمان به حساب مدیریتی دسترسی دارد و میتواند برای کارکنان مجوز تعریف کند، لازم است فرایندی برای کنترل این دسترسیها داشته باشد.
از طرف دیگر، موضوعاتی مانند حفاظت از زیرساخت سرویس، روش نگهداری دادهها یا امکانات امنیتی قابل ارائه باید با تأمینکننده بررسی شوند.
استفاده از سرویس ابری به معنای واگذاری کامل مسئولیت امنیت اطلاعات نیست.
بهترین رویکرد این است که مرز مسئولیتها از ابتدا روشن باشد و برای موارد مهم، فرایند اجرایی مشخص تعریف شود.
پیش از انتخاب مرکز تماس ابری چه سؤالهای امنیتی بپرسیم؟
هنگام ارزیابی سرویس، بهتر است بهجای اتکا به عبارتهای کلی مانند «امنیت بالا»، درباره کنترلهای مشخص و قابل بررسی سؤال شود.
| حوزه بررسی | سؤال مهم از ارائهدهنده |
|---|---|
| احراز هویت | چه روشهایی برای ورود امن و احراز هویت کاربران پشتیبانی میشوند؟ |
| حسابهای مدیریتی | آیا امکان استفاده از احراز هویت چندمرحلهای وجود دارد؟ |
| سطح دسترسی | آیا میتوان مجوز کارشناسان، سرپرستان و مدیران را تفکیک کرد؟ |
| اتصال کاربران | چه روشهایی برای حفاظت از ارتباطات تلفنی و مدیریتی قابل استفاده هستند؟ |
| محدودیت شبکه | آیا امکان محدودسازی دسترسی بر اساس IP یا روشهای دیگر وجود دارد؟ |
| ضبط مکالمات | چه کسانی میتوانند فایلها را مشاهده، دانلود یا حذف کنند؟ |
| نگهداری داده | فایلهای ضبط و اطلاعات تماس چگونه نگهداری و حذف میشوند؟ |
| امنیت API | مجوزها، توکنها و دسترسی نرمافزارهای متصل چگونه مدیریت میشوند؟ |
| لاگ امنیتی | چه فعالیتهایی ثبت میشوند و چه سوابقی در اختیار مدیر قرار میگیرد؟ |
| مانیتورینگ | برای شناسایی فعالیتهای غیرعادی چه امکانات یا فرایندهایی وجود دارد؟ |
| پاسخ به رخداد | در صورت مشاهده مشکل امنیتی، روش ثبت، پیگیری و اطلاعرسانی چیست؟ |
| مسئولیت طرفین | کدام اقدامات امنیتی بر عهده ارائهدهنده و کدام بر عهده مشتری هستند؟ |
پاسخ این پرسشها باید متناسب با حساسیت اطلاعات و ساختار کاری سازمان ارزیابی شود.
برای مثال، شرکتی که فایلهای ضبط مکالمات را برای بررسی کیفیت نگهداری میکند، ممکن است به کنترلهای دقیقتری برای دسترسی و خروجی گرفتن از فایلها نیاز داشته باشد.
در مقابل، سازمانی که تعداد زیادی کارشناس دورکار دارد، باید توجه ویژهای به مدیریت حسابها، دستگاههای متصل و روشهای دسترسی از راه دور داشته باشد.
امنیت مرکز تماس ابری را چگونه در سازمان مدیریت کنیم؟
پس از انتخاب راهکار، امنیت باید بخشی از فرایند روزمره مدیریت مرکز تماس باشد.
برای شروع، میتوان چند اقدام عملی را در اولویت قرار داد.
پیش از راهاندازی
حسابهای مدیریتی و کارشناسی را مشخص کنید، نقشها و مجوزهای موردنیاز را تعریف کنید و درباره نحوه نگهداری اطلاعات تماس و ضبط مکالمات تصمیم بگیرید.
همچنین روش اتصال کاربران، تجهیزات مورد استفاده و نیازهای یکپارچهسازی با سایر نرمافزارها را بررسی کنید.
هنگام شروع استفاده
برای هر کاربر حساب مناسب تعریف کنید، دسترسیهای غیرضروری را محدود کنید و در صورت پشتیبانی، کنترلهای امنیتی تکمیلی را فعال کنید.
اگر اتصال API یا CRM وجود دارد، مجوزهای آن را با توجه به نیاز واقعی فرایند تنظیم کنید.
در طول بهرهبرداری
مجوز کاربران را بهصورت دورهای بررسی کنید، حسابهای بلااستفاده را غیرفعال کنید و برای رسیدگی به فعالیتهای غیرعادی مسئول مشخص داشته باشید.
تغییرات مهم در ساختار سازمانی، روش دورکاری یا اتصال نرمافزارهای جدید نیز باید با بررسی مجدد نیازهای امنیتی همراه باشند.
این رویکرد باعث میشود امنیت به یک اقدام محدود در زمان راهاندازی تبدیل نشود و در طول استفاده از مرکز تماس مورد توجه قرار گیرد.
بررسی ملاحظات امنیتی در راهکارهای ویپانو
ویپانو (Voipano) ارائهدهنده راهکارهای تلفن سازمانی و مرکز تماس ابری است.
در میان قابلیتهای ویپانو، امکاناتی مانند تعریف و مدیریت داخلیها، ضبط مکالمات، گزارش تماس، مدیریت آنلاین، اپلیکیشن و کلاینت اتصال، اتصال CRM، API و تماس امن وجود دارد.
این امکانات میتوانند در طراحی فرایندهای ارتباطی سازمان نقش داشته باشند، اما نحوه حفاظت از اطلاعات و مدیریت دسترسی به هر بخش باید جداگانه بررسی شود.
برای مثال، کسبوکاری که از قابلیت ضبط مکالمات استفاده میکند، بهتر است درباره مجوز مشاهده و دریافت فایلها، شرایط نگهداری اطلاعات و روش مدیریت دسترسی کاربران سؤال کند.
همچنین سازمانی که قصد اتصال مرکز تماس به CRM را دارد، باید مشخص کند چه اطلاعاتی میان دو سامانه مبادله میشوند و دسترسی نرمافزار متصل چگونه کنترل میشود.
وجود قابلیت تماس امن یا API بهتنهایی نشاندهنده استفاده از پروتکل خاص، گواهی امنیتی مشخص یا تضمین حفاظت کامل از دادهها نیست. جزئیات فنی و امکانات امنیتی قابل استفاده باید بر اساس سرویس و پیکربندی موردنظر ارزیابی شوند.
اگر در حال بررسی استفاده از مرکز تماس ابری ویپانو هستید، میتوانید نیازهای امنیتی سازمان خود را در زمینه دسترسی کاربران، ضبط مکالمات، ارتباطات تلفنی و اتصال به نرمافزارهای دیگر مشخص کنید و درباره امکانات قابل پیادهسازی با تیم ویپانو گفتوگو کنید.
جمعبندی: امنیت مرکز تماس ابری به مدیریت مستمر نیاز دارد
امنیت مرکز تماس ابری تنها با انتخاب یک سرویس یا فعال کردن یک قابلیت مشخص تأمین نمیشود.
حفاظت از حسابهای کاربری، محدودسازی سطح دسترسی، مدیریت امن ارتباطات شبکه، کنترل فایلهای ضبط مکالمه، حفاظت از توکنهای API و بررسی رویدادهای امنیتی باید در کنار یکدیگر انجام شوند.
همچنین سازمان باید برای شرایطی مانند افشای رمز عبور، دسترسی غیرمجاز یا تغییر ناخواسته تنظیمات، فرایند پاسخ به رخداد داشته باشد.
مهمترین اصل این است که هر کاربر و هر نرمافزار فقط به اطلاعات و امکانات موردنیاز خود دسترسی داشته باشد و فعالیتهای حساس تا حد امکان قابل بررسی و پیگیری باشند.
هیچ مرکز تماس ابری را نباید صرفاً بر اساس ادعای امنیت کامل انتخاب کرد. معیار مناسبتر، شفافیت درباره کنترلهای امنیتی، مسئولیتهای طرفین و امکان مدیریت ریسکها در شرایط واقعی کسبوکار است.
با چنین رویکردی، سازمان میتواند حفاظت از تماسها و اطلاعات مشتریان را به بخشی منظم و قابل مدیریت از فعالیت روزانه خود تبدیل کند.